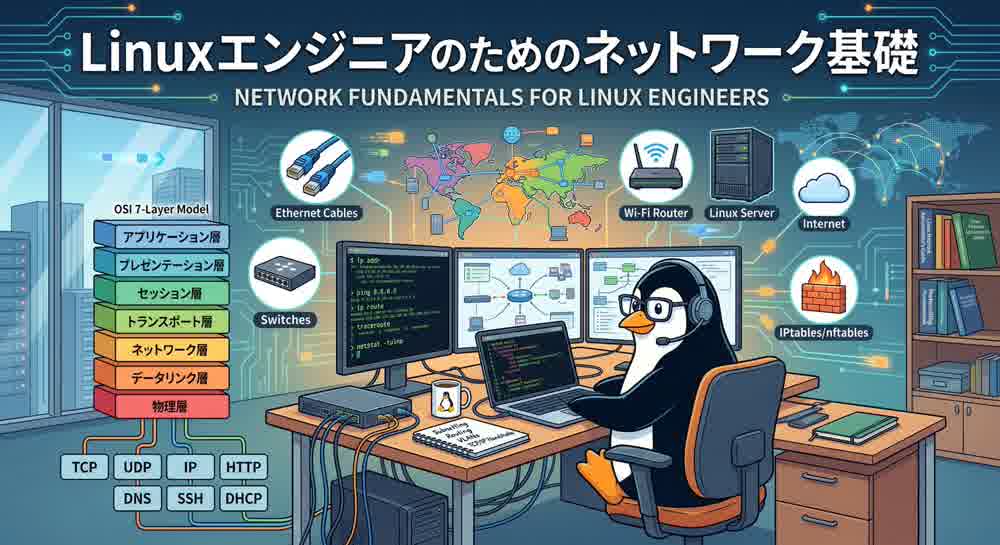
Linuxインフラの必須教養!ネットワーク基礎の全体像とプロの視点
こんにちは!「LINUX工房」管理人の「リナックス先生」です。
本連載「Linuxエンジニアになるためのネットワーク基礎」では、インフラの現場で避けて通れないネットワーク技術の本質を、AlmaLinux 9の実機操作を交えながら全8回にわたって徹底的に解説していきます。
記念すべき第1回で取り上げるのは、すべてのネットワーク通信の土台となるTCP/IPの基本モデルと、ネットワークを識別するためのIPアドレス・サブネットの仕組みです。インフラエンジニアとして、単に「繋がる」だけでなく、パケットがどのように流れ、どのようにアドレスが設計されているのかを論理的に説明できる能力は、障害切り分けやセキュリティ設計のあらゆる場面で必要不可欠となります。
先生、いよいよネットワークの連載が始まりますね!サーバーを構築していると「IPアドレス」や「サブネットマスク」といった用語に毎日触れますが、正直なところ、何となく設定しているだけで、根本的な仕組みを聞かれると少し不安になります……。インフラエンジニアとして、どこまで深く理解しておくべきなんでしょうか?
素晴らしい着眼点ね、コウ君!本番環境で障害が発生したとき、「その通信不良はアプリケーションのバグなのか、それともOSのルーティングやサブネットの設計ミスなのか」を瞬時に切り替えられないと、エンジニアとしての信頼に関わるわ。今日はすべての基礎となるTCP/IPの階層構造とIPアドレスの設計思想を、Linuxのカーネルの挙動と合わせて徹底的に叩き込むわよ!
本記事では、最新の企業インフラで標準的に採用されるAlmaLinux 9環境をベースに、ネットワークの抽象化モデルから実務に直結するアドレス計算、さらにはNetworkManagerを用いた具体的な設定コマンドに至るまで、妥協のないプロの視点で詳細に解説を進めていきます。
📚 本連載のカリキュラム(全8回)
- 【第1回】Linuxエンジニアのためのネットワーク基礎:TCP/IPモデルとIPアドレス・サブネット完全解説(本記事)
- 【第2回】サブネットとデフォルトゲートウェイのルーティング制御
- 【第3回】名前解決の裏側:DNSの仕組みとLinuxでのトラブルシュート
- 【第4回】IPアドレス自動割当:DHCPの動作原理とリレーエージェント
- 【第5回】トランスポート層の極意:TCPとUDPの違い、そしてポート番号の管理
- 【第6回】Web通信の安全性を支えるHTTP/HTTPSとセキュアリモートSSH
- 【第7回】Linuxファイアウォール(Firewalld)の徹底構築とパケットフィルタリング
- 【第8回】ネットワーク実戦コマンド集(ping, traceroute, ss, curl, dig)と総まとめ
目次
1. ネットワークの共通言語「TCP/IP」4階層モデルの深層解説
私たちが普段何気なく利用しているインターネット、社内LAN、そしてクラウド上の仮想プライベートクラウド(VPC)は、すべて「TCP/IP」という一連のプロトコル群(通信規約の集合体)によって成り立っています。学術的には国際標準であるOSI参照モデル(7階層)がベースとして語られますが、実際のモダンなネットワークエンジニアリングやLinuxシステムの内部実装において基準となるのは、より実践的なTCP/IP 4階層モデルです。
TCP/IPの4階層モデルとLinuxカーネルの対応関係
インフラエンジニアとして、データの送受信時にパケットがどの層でカプセル化(Encapsulation)され、どの層で非カプセル化(Decapsulation)されているのかを頭の中でイメージできることは極めて重要です。
- 第4層:アプリケーション層(Application Layer)
HTTP/HTTPS、SSH、DNS、DHCP、NTPなど、ユーザーが直接利用するサービスやアプリケーションが通信するための規約を定義します。Linuxサーバー上では、Webサーバー(Apache/Nginx)やデータベース、各種クライアントツールがこの層でデータを生成し、下位層へ引き渡します。 - 第3層:トランスポート層(Transport Layer)
信頼性の高いコネクション型通信を提供するTCPと、速度重視のコネクションレス型通信を提供するUDPが位置します。ポート番号を用いて、同一ホスト内で稼働する複数のアプリケーションプロセスを正確に識別する役割を担います。 - 第2層:インターネット層(Internet Layer)
IP(Internet Protocol)やICMPなどが該当し、世界中の異なるネットワーク間を越えて、送信元から宛先までパケットを最適に転送する「ルーティング」を司ります。エンドツーエンドの通信における中核をなす層です。 - 第1層:ネットワークインターフェース層(Network Interface Layer)
物理的な媒体(イーサネットケーブル、光ファイバー、無線電波など)と、MACアドレスを用いた同一セグメント(L2ネットワーク)内の直接的なデータ授受を制御します。LinuxのNICドライバやカーネルのネットワークスタックが直接関与する領域です。
Linuxサーバー(AlmaLinux 9など)の内部では、これらすべての階層の処理がOSカーネルのネットワークサブシステムによって高速に処理されています。例えば、アプリケーションからの要求がどのようにパケットとして外に出ていくのか、あるいは受信したパケットがどの段階でドロップされているのかをカーネルのログや統計情報から読み解く力がプロのエンジニアには求められます。
2. IPアドレスの構造とクラスレスアドレッシング(CIDR)の必然性
インターネット層における主役が「IPアドレス」です。IPアドレスは、グローバルあるいはローカルなネットワーク上で個々の通信機器(ホストやルーター)を一意に識別するための識別番号です。現在広く普及しているIPv4アドレスは、32ビットのバイナリデータであり、人間が視認しやすいように8ビット(1オクテット)ずつ4つに区切り、ドットで区切られた10進数(例: 192.168.1.10)として表現されています。
ネットワーク部とホスト部、そしてCIDRの概念
IPアドレスの本質的な構造は、前半の「ネットワーク部(どのネットワーク組織・セグメントに属するか)」と、後半の「ホスト部(そのセグメント内のどの端末か)」という2つの要素の組み合わせによって成り立っています。
インターネット黎明期には、IPアドレスの空間をあらかじめクラスA、クラスB、クラスCといった固定的なブロックに分割する「クラスフルアドレッシング」が採用されていました。しかし、この方式では組織の規模に対してアドレスの割り振りが極めて非効率であり、世界的なIPアドレス枯渇問題を引き起こす最大の要因となりました。
この課題を解決するために現代で標準採用されているのが、ビット単位で柔軟にネットワーク部とホスト部の境界線を定義できるCIDR(Classless Inter-Domain Routing)方式です。例えば 192.168.10.0/24 という表記におけるスラッシュに続く数字(プレフィックス長)の 24 は、「IPアドレスの左側から数えて24ビット分がネットワーク部である」ことを厳密に示しています。残りの8ビット(32 – 24)がホスト部として利用可能になります。
3. サブネットマスクとネットワークアドレスの数理的計算方法
インフラの設計、構築、そしてクラウドのVPC設計において避けて通れないのが「サブネットマスク」の数理的計算です。サブネットマスクは、IPアドレスのどの部分がネットワーク部であり、どこからがホスト部であるかを、コンピュータにビット単位の論理積(AND演算)で伝えるためのマスクパターンです。
サブネットマスクの基本構造と計算プロセス
例えば、一般的な家庭や小規模オフィスでよく見られる 255.255.255.0 というサブネットマスクは、2進数に展開すると以下のようになります。
11111111.11111111.11111111.00000000 (2進数)
255     .255     .255     .0       (10進数)
上位の24ビットがすべて「1」であり、これが /24 というCIDR表記と完全に一致します。このサブネットマスクと任意のIPアドレス間でビット単位のAND演算を行うことで、ルーターは瞬時にその宛先が「同一セグメント内にあるか、それとも外部ネットワーク(ゲートウェイ経由)にあるか」を判別しています。
⚠️ ネットワークアドレスとブロードキャストアドレスの厳密なルール
サブネットを設計する際、利用可能なIPアドレスの総数から必ず「除外しなければならない特殊なアドレス」が2つ存在します。それがネットワークアドレスとブロードキャストアドレスです。
具体的な計算例を見てみましょう。もしあなたが 192.168.20.0/26 というサブネットを設計した場合、ホスト部に割り当てられるビット数は $32 – 26 = 6$ ビットとなります。これにより、このサブネット内で表現できるアドレスの総数は $2^6 = 64$ 個となります。
 | ITエンジニア1年生のための まんがでわかるLinux コマンド&シェルスクリプト基礎編 [ Piro ] 価格:2420円 |

- ネットワークアドレス(先頭のIP): ホスト部のビットがすべて「0」になるアドレス(例:
192.168.20.0)。この空間そのものを指すため、サーバー等のホストには割り当てられません。 - 利用可能なホストアドレス: ネットワークアドレスの次から、ブロードキャストアドレスの直前までの範囲(例:
192.168.20.1から192.168.20.62まで)。実際にAlmaLinuxサーバー等に設定できるのはこの62個です。 - ブロードキャストアドレス(末尾のIP): ホスト部のビットがすべて「1」になるアドレス(例:
192.168.20.63)。同一セグメント内のすべての機器に向けて一斉送信(ブロードキャスト)を行うために予約されているため、個別の機器には割り当てられません。
この計算を誤ると、意図したホスト数が収容できなくなったり、ルーター間でルーティングループや通信不能障害を引き起こす原因となります。インフラエンジニアにとってサブネット計算は必須のスキルです。
4. AlmaLinux 9におけるネットワーク構成の確認と実践コマンド
理論と計算方法をマスターしたところで、実際のエンタープライズLinux環境であるAlmaLinux 9を用いて、ネットワーク設定の確認および管理を行う実践的な手順を見ていきましょう。AlmaLinux 9では、従来のネットワーク設定管理ツールから刷新され、ネットワーク管理のバックエンドとして NetworkManager が標準採用されています。設定変更や状態確認には nmcli コマンドや最新の ip コマンドを使用するのがプロの作法です。
4-1. 現在のIPアドレスとインターフェース情報の確認
古くからLinuxで使われてきた ifconfig コマンド(net-toolsパッケージ)は長らく非推奨となっており、現代のエンタープライズLinux環境では iproute2 パッケージに含まれる ip コマンドを使用するのが標準です。以下のコマンドを実行して現在のインターフェース情報を詳細に確認します。
ip addr show
コマンドを実行すると、システムに搭載されているネットワークインターフェースの状態が以下のように出力されます。
2: ens19f0: <BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc mq state UP group default qlen 1000
    link/ether 52:54:00:12:34:56 brd ff:ff:ff:ff:ff:ff
    inet 192.168.100.50/24 brd 192.168.100.255 scope global dynamic ens19f0
       valid_lft 86399sec preferred_lft 86399sec
    inet6 fe80::5054:ff:fe12:3456/64 scope link
       valid_lft forever preferred_lft forever
出力結果から、ens19f0 というデバイス名(インターフェース名)に対して、IPv4アドレス 192.168.100.50/24 が正常に割り当てられており、ステータスが UP(稼働中)であることが一目で分かります。
4-2. nmcliコマンドによる静的IPアドレスの設定と運用のコツ
プロダクション環境で稼働するサーバー用途のAlmaLinux 9では、DHCPによる動的割当ではなく、意図しないIP変更を防ぐために静的IPアドレス(Static IP)を明示的に設定するのが鉄則です。NetworkManagerのCUIツールである nmcli を用いて、堅牢な静的ネットワーク構成を構築する手順は以下の通りです。
# 1. 現在登録されている接続プロファイルの一覧を確認する
nmcli connection show

# 2. 対象のコネクション(例: "System ens19f0")に対して静的IPアドレスを割り当てる
nmcli connection modify "System ens19f0" ipv4.addresses "192.168.100.10/24"

# 3. デフォルトゲートウェイ(ルーターのIP)を設定する
nmcli connection modify "System ens19f0" ipv4.gateway "192.168.100.1"

# 4. 信頼できるDNSサーバーのIPアドレスを設定する
nmcli connection modify "System ens19f0" ipv4.dns "8.8.8.8,1.1.1.1"

# 5. IPv4のIPアドレス取得方式を手動(manual)に固定する
nmcli connection modify "System ens19f0" ipv4.method manual

# 6. 設定内容をアクティブ化し、ネットワークインターフェースに即時反映させる
nmcli connection up "System ens19f0"
リモート接続(SSHなど)を行っている最中にネットワーク設定を変更する場合、設定内容やプレフィックスに誤りがあると即座に接続が切断され、コンソールからの復旧作業(VPSのVNCコンソールや物理的なコンソール接続の利用)が必要になります。本番作業の前には必ず影響範囲とリカバリ手順を確認するよう徹底してください。
5. 現場でありがちなネットワーク設定ミスとプロのベストプラクティス
インフラ構築やシステム移行の現場において、ネットワークの基本設定ミスに起因するトラブルは後を絶ちません。ここでは、ジュニアエンジニアが特に陥りやすい代表的な失敗パターンと、プロのインフラエンジニアが実践しているトラブル回避のベストプラクティスを解説します。
先生、IPアドレスやサブネットマスクを正確に入力したはずなのに、なぜか外部のインターネットや別セグメントのサーバーと全く通信できないトラブルに何度も直面したことがあります……。こういうときって、具体的にどこから疑ってかかるのが正解なんでしょうか?
それ、多くのインフラエンジニアが最初に通る大きな壁ね。だいたい原因は「サブネットマスクのタイポ(入力ミス)」か「デフォルトゲートウェイの未設定・ルーティング不正」のどちらかよ。感情的に設定ファイルをいじるのではなく、OSのレイヤーに沿って下から上へ順番に切り分けるのがプロの流儀よ。
現場で頻発するトラブル原因とプロの切り分け手法
- サブネットマスクの誤設定(プレフィックス長のズレ): 本来は
/24(255.255.255.0)であるべきところを、誤って/16や/28で設定してしまい、同一セグメント内にあるべき通信が外部ルーティング扱いになってしまうケース。ip addrコマンドで意図したプレフィックスになっているかを文字単位で確認することが重要です。 - デフォルトゲートウェイの欠落・誤り: 同一セグメント内のローカルマシンやコンテナとは問題なく通信できるのに、インターネットや別ネットワークのサーバーへパケットが一切届かない場合、ほぼ間違いなくデフォルトゲートウェイの設定ミスが原因です。
ip routeコマンドを実行し、デフォルトルート(default via [gateway-ip] ...)が確実に存在しているかを検証してください。 - NetworkManagerの設定未反映:
nmcliコマンドや設定ファイルを直接書き換えたにもかかわらず、コネクションの再適用(nmcli connection up)を忘れてしまい、再起動する前の古いカーネルメモリ上の設定で動き続けているケース。
総まとめ:ネットワークの基礎理解がトラブルシューティングを制す
第1回の解説、お疲れ様でした。
今回は、すべてのネットワーク通信の土台となるTCP/IP 4階層モデルの概念から、IPアドレスの本質、CIDRとサブネットマスクの数理的計算方法、そしてAlmaLinux 9における現代的なネットワーク確認・静的設定手法までを網羅的に学習しました。ネットワークの基礎理論は、インフラエンジニアにとっての「共通言語」であり、システム障害が発生した際の初動対応のスピードと正確性を決定づける最も重要なスキルです。
次回、【第2回】サブネットとデフォルトゲートウェイのルーティング制御 では、異なるネットワーク同士をどのようにパケットが経由していくのか、Linuxにおけるルーティングテーブルの読み方と静的ルートの追加・管理手法をさらに深く掘り下げて解説します。
お楽しみに!LINUX工房の「リナックス先生」でした。
▼ ネットワーク検証用のLinux環境を整えよう ▼
自由に検証できる環境構築に!
「高コスパおすすめVPS」
ネットワークスキルを活かせる!
「IT専門の転職エージェント」
コメント